Porque precisas de provisionamento SCIM para agendamento empresarial
Um cliente marca uma demo com o teu representante de vendas para terça-feira. O problema? O representante saiu da empresa há três semanas. A equipa de TI desativou a conta dele no Okta no último dia, por isso ele não consegue iniciar sessão através do Okta. Mas ninguém desativou a conta de agendamento dele, por isso o link de agendamento continua no website, em assinaturas de email antigas e em uma dúzia de propostas que os teus clientes guardaram. É essa a lacuna que o provisionamento SCIM fecha. A empresa média usa agora 101 apps, segundo o [relatório Businesses at Work 2025 da Okta](https://www.okta.com/newsroom/articles/businesses-at-work-2025/). Cada uma delas é um sítio onde o acesso de alguém que saiu pode continuar ativo, e uma ferramenta de agendamento é uma das poucas que os teus clientes usam diretamente. Este guia explica o que é o SCIM, porque é que uma ferramenta de agendamento precisa dele e o que deves perguntar a qualquer ferramenta de agendamento antes de comprares.
Oct 9, 2026
On this page
- O que é o provisionamento SCIM?
- O que faz o SCIM ao longo do ciclo de vida do utilizador?
- Qual é a diferença entre SCIM e SSO?
- Porque é que uma ferramenta de agendamento precisa de SCIM?
- Os links de agendamento continuam ativos
- O round robin continua a encaminhar
- Os convites têm o nome errado
- O que deves perguntar a uma ferramenta de agendamento sobre SCIM?
- Como funciona o SCIM no Cal.com?
- Para o comprador
- O que a tua equipa de TI deve saber
- O que envolve configurar SCIM com o Okta?
- Fecha a lacuna de saída onde os clientes a podem ver
- FAQs
Provisionamento SCIM em resumo: o provisionamento SCIM permite que o teu fornecedor de identidade, como o Okta, crie, atualize e desative contas de utilizador noutras apps automaticamente. Quando alguém entra, muda de função ou sai, todas as apps ligadas acompanham. É diferente do single sign-on (SSO): o SSO controla como as pessoas iniciam sessão, e o SCIM controla se a conta delas existe.
Principais conclusões
-
O SCIM mantém as contas das apps alinhadas com o teu fornecedor de identidade ao longo de quem entra, muda e sai, para que ninguém tenha de adicionar ou remover pessoas à mão.
-
O SSO, sozinho, não fecha a lacuna do offboarding. Impede que quem saiu inicie sessão, mas deixa a conta dessa pessoa, e tudo o que funcione sem iniciar sessão, no sítio.
-
Numa ferramenta de agendamento, uma conta esquecida continua visível para os clientes através de links de agendamento, roteamento de equipa e convites.
-
O Cal.com inclui SCIM e SSO SAML no plano Organizations e em Enterprise, com o Okta como fornecedor de identidade documentado.
O que é o provisionamento SCIM?
O provisionamento SCIM é a criação, atualização e desativação automáticas de contas de utilizador numa app, impulsionadas pelo teu fornecedor de identidade. SCIM significa System for Cross-domain Identity Management. É um padrão aberto, criado pela primeira vez em 2011 e agora na versão 2.0, segundo a Okta.
Dois sistemas participam:
-
O fornecedor de identidade (IdP) guarda a lista de pessoas da tua empresa e do que elas podem usar. O Okta é um exemplo. Quando algo muda, o fornecedor de identidade envia essa alteração.
-
A app, neste caso a tua ferramenta de agendamento, recebe a alteração e aplica-a. Cria a conta, atualiza o nome ou a equipa, ou desativa a conta.
Provisioning significa dar a alguém uma conta e acesso. Deprovisioning significa retirar isso.

Uma comparação do dia a dia ajuda. Pensa no sistema de RH que emite e cancela cartões de acesso ao edifício. Quando alguém é contratado, aparece um cartão. Quando sai, ele deixa de funcionar, e ninguém na receção tem de se lembrar de o cancelar. O SCIM faz o mesmo para contas de apps.
Numa ferramenta de agendamento, o SCIM não agenda reuniões. Gere quem pode usar a ferramenta de agendamento e em que equipa está.
O explicador de SCIM da Microsoft cobre o protocolo com mais detalhe. Numa ferramenta de agendamento, a parte que interessa é o que o SCIM faz em cada fase do tempo de alguém na tua empresa.
O que faz o SCIM ao longo do ciclo de vida do utilizador?
O SCIM trata dos três momentos em que uma conta precisa de mudar: alguém entra, alguém muda e alguém sai. As equipas de identidade chamam a isto o ciclo de vida joiner, mover e leaver.
Eis como cada fase se apresenta numa ferramenta de agendamento:
| Fase | O que acontece no fornecedor de identidade | O que o SCIM faz na ferramenta de agendamento |
|---|---|---|
| Joiner | Um novo colaborador é atribuído à app | A conta dele é criada e ele é adicionado à equipa mapeada |
| Mover | Alguém muda para uma nova função ou equipa, o que o coloca num novo grupo | É adicionado à equipa mapeada para esse grupo |
| Leaver | Alguém sai ou perde o acesso | A conta dele é desativada |
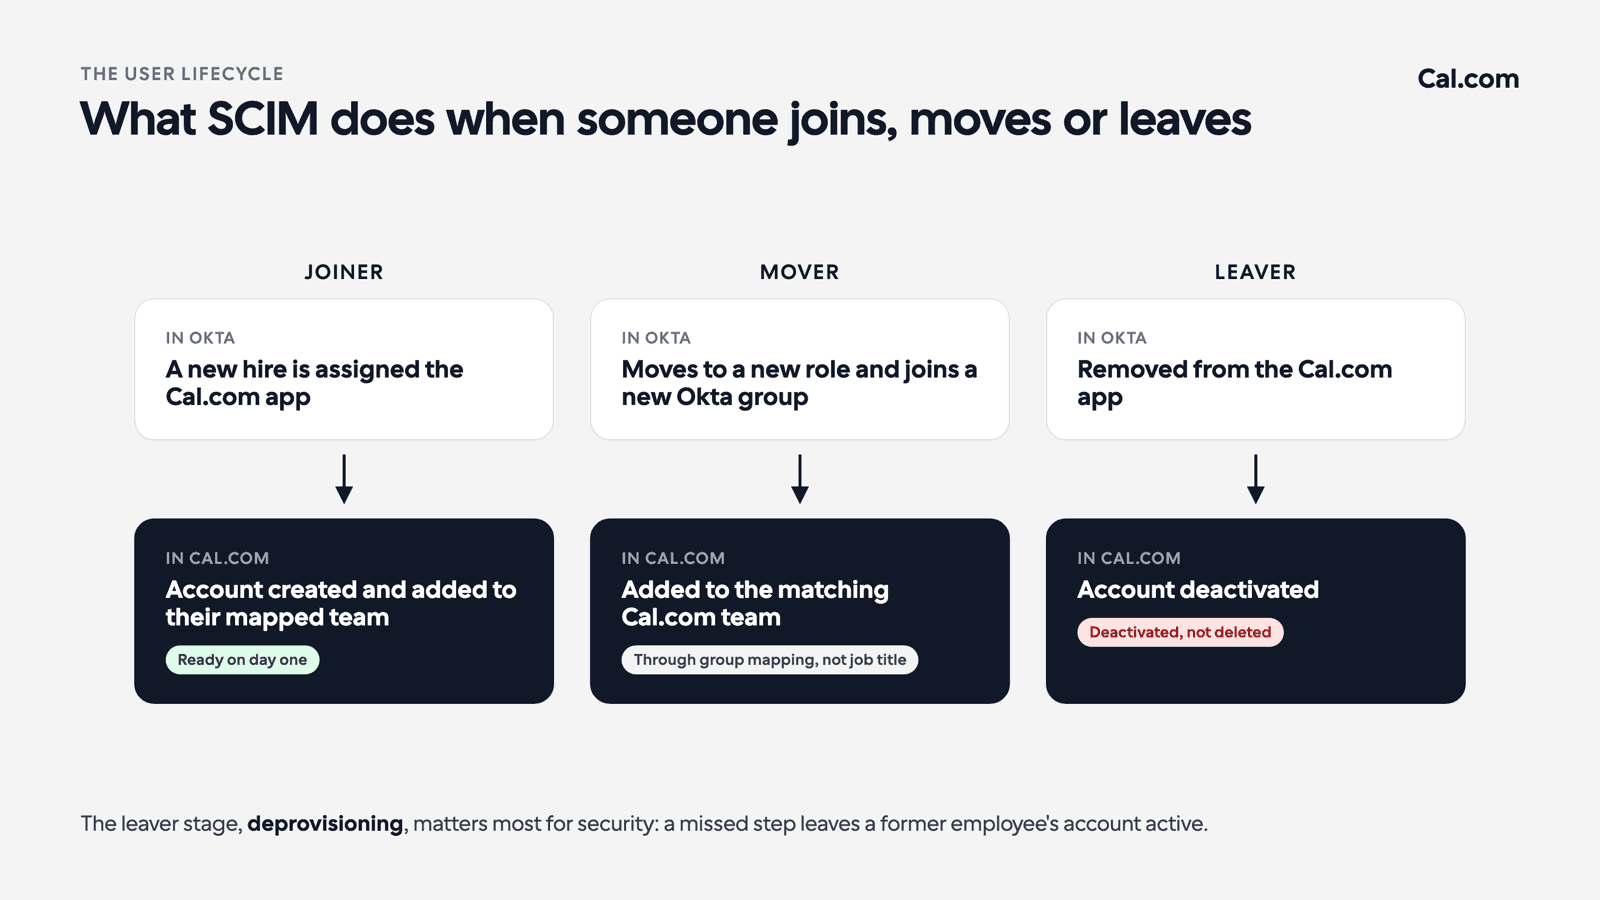
A fase leaver chama-se deprovisioning e é a que mais importa para a segurança. Também é a mais fácil de esquecer quando é feita à mão. Um joiner que não recebe uma conta abre um ticket logo nessa manhã. Um leaver que mantém uma não reclama, por isso a conta pode ficar lá até alguém reparar.
Muitas equipas assumem que o single sign-on já cobre quem sai. Não cobre, e vale a pena perceber a diferença antes de aprovares qualquer ferramenta.
Qual é a diferença entre SCIM e SSO?
O SSO controla como as pessoas iniciam sessão. O SCIM controla se a conta delas existe. Precisas dos dois, porque cada um cobre o que o outro não consegue.
O single sign-on (SSO) permite que as pessoas iniciem sessão em muitas apps com um único login da empresa. As duas formas mais comuns de o fazer são SAML (Security Assertion Markup Language) e OIDC (OpenID Connect). Ambos passam uma mensagem assinada do fornecedor de identidade para a app que diz quem é a pessoa. Nenhum deles altera a conta em si.
|
| SSO (SAML ou OIDC) | SCIM |
| --- | --- | --- |
| O que responde | "Quem és tu?" | "Esta conta deve existir, e em que equipa?" |
| Quando corre | Quando alguém inicia sessão | Em segundo plano, sempre que o diretório muda |
| O que não consegue fazer | Desativar uma conta quando alguém sai | Iniciar sessão de alguém |
Por isso, o SCIM não substitui o SAML. Fazem trabalhos diferentes.

Algumas apps também oferecem provisionamento just-in-time (JIT). Um novo colaborador inicia sessão numa app com o Okta pela primeira vez, e a app cria a conta dele no momento. Isso é conveniente para quem entra, mas só corre no início de sessão, por isso não consegue desativar ninguém. Uma pessoa que saiu nunca volta a iniciar sessão, e nada diz à app que ela já foi embora.
É esse o ponto em que o resto deste guia se baseia. O SSO, sozinho, deixa a conta no sítio. Desligar a conta do Okta de alguém impede-o de iniciar sessão através do SSO, mas tudo o que exista na app e funcione sem iniciar sessão pode continuar a funcionar. O plano Organizations do Cal.com inclui ambos: SSO para início de sessão e SCIM para contas.
Porque é que uma ferramenta de agendamento precisa de SCIM?
Uma ferramenta de agendamento precisa de SCIM porque é voltada para o exterior. Na maioria das apps, a conta esquecida de alguém que saiu fica sem uso. Numa ferramenta de agendamento, são os teus clientes que a usam.

Três coisas podem acontecer quando a conta de agendamento de alguém que saiu fica ativa.
Os links de agendamento continuam ativos
Cada pessoa da tua equipa tem um link de agendamento, e esses links espalham-se. Ficam no teu website, em assinaturas de email, em propostas e nos favoritos dos teus clientes. Se a conta continuar ativa, potenciais clientes e clientes ainda podem marcar tempo com alguém que já saiu, e não há ninguém para atender a chamada.
O round robin continua a encaminhar
As equipas de Vendas, Sucesso do Cliente e Recrutamento costumam partilhar um único link de agendamento que distribui reuniões pela equipa. Isto é agendamento round robin. Se um antigo colaborador ainda for membro da equipa, o link partilhado pode continuar a enviar reuniões para ele, e um lead qualificado cai num calendário vazio.
As consequências crescem com a equipa. O Storyblok usa o round robin fixo do Cal.com para distribuir demos por engenheiros em mais de 40 países, e viu um aumento de 50% na eficiência das demos. Um encaminhamento desses só é tão bom quanto a lista de pessoas para as quais encaminha.
Os convites têm o nome errado
Os clientes recebem convites e lembretes de reuniões de uma pessoa que já não trabalha para ti. Isso mostra-lhes que ninguém reparou que a pessoa saiu, que é a mensagem errada para enviar a um cliente que queres manter.
Com SCIM, a conta de agendamento é desativada no mesmo passo em que a pessoa é removida do teu fornecedor de identidade. O offboarding da ferramenta de agendamento deixa de depender de alguém se lembrar de o fazer.
Um hábito prático aplica-se qualquer que seja a ferramenta que uses: quando alguém sai, transfere as reuniões próximas dessa pessoa para um colega antes do último dia.
Queres ver como uma pessoa que saiu é tratada no Cal.com antes de te comprometeres? Traz a tua checklist de offboarding à nossa equipa, e mostramos-te passo a passo o que acontece à conta.
O que deves perguntar a uma ferramenta de agendamento sobre SCIM?
Procura uma ferramenta de agendamento que ofereça SSO e SCIM no mesmo plano, desative contas automaticamente quando alguém sai do teu fornecedor de identidade e mapeie grupos do fornecedor de identidade para equipas.
Esses três pontos decidem a compra, mas a tua revisão de segurança vai pedir mais. Normalmente, duas pessoas precisam de respostas. O comprador trata do lançamento e do orçamento. O aprovador trata do fornecedor de identidade, o que normalmente significa o gestor de TI, o diretor de TI ou, em empresas tecnológicas, o CTO.
| Pergunta | Quem a faz | Porque é importante |
|---|---|---|
| Que plano inclui SCIM e SSO? | Comprador | O SCIM muitas vezes só está no plano mais alto, o que muda o preço por lugar |
| O que acontece aos lugares quando alguém sai? | Comprador | Decide se quem sai continua a custar dinheiro |
| Que fornecedores de identidade são suportados? | Aprovador | Tem de corresponder ao que a tua empresa usa |
| A conta é desativada automaticamente quando alguém sai? | Ambos | Esta é a lacuna de offboarding da secção acima |
| Os grupos do fornecedor de identidade podem mapear para equipas? | Aprovador | Os novos colaboradores entram na equipa certa sem um ticket |
| Existe verificação de domínio? | Aprovador | Impede que sejam criadas contas para endereços de email externos |
| Que campos de perfil são sincronizados? | Aprovador | Diz à TI o que ainda tem de ser gerido dentro da app |
| Podemos transferir os relatórios de segurança? | Aprovador | A revisão de segurança vai pedir SOC 2 ou ISO 27001 |
Se estiveres a comparar planos entre ferramentas, os planos do Cal.com mostram onde fica cada funcionalidade, e a nossa infraestrutura de agendamento segura cobre a revisão de segurança mais ampla.
Já tens perguntas de segurança? Traz-nos à nossa equipa, e respondemos a cada linha desta tabela para a tua configuração antes da tua reunião de revisão.
Como funciona o SCIM no Cal.com?
O teu administrador do Okta liga o Okta ao Cal.com uma vez. A partir daí, o Okta decide quem tem uma conta Cal.com e em que equipa está, e o Cal.com segue tudo o que o Okta diz.
Aqui tens as nossas respostas às perguntas acima, divididas por quem as faz.
Para o comprador
O SCIM e o SSO SAML estão incluídos no plano Organizations, a $28 por utilizador por mês faturado anualmente, e em Enterprise.
Todas as equipas, das Vendas ao Recrutamento, são geridas através do Okta, e os administradores controlam-nas a partir de um único painel. É assim que o Cal.com Enterprise gere o agendamento em toda a empresa. A Deel, por exemplo, tem mais de 1.000 colaboradores a usar o Cal.com. A essa escala, adicionar e remover pessoas à mão deixa de ser uma pequena tarefa administrativa.
Eis como o SCIM se liga às reuniões na prática.
Um novo gestor de contas junta-se ao grupo "Sales EMEA" no Okta. O SCIM cria a respetiva conta Cal.com e adiciona-o à equipa Sales EMEA. A equipa tem um evento gerido "Customer demo" definido para atribuir todos os membros da equipa, por isso, no primeiro dia, o novo representante recebe a sua própria cópia da demo da equipa, com a mesma duração e as mesmas perguntas de reserva que todos os outros. Quando sai, o Okta remove-o e o SCIM desativa a conta.
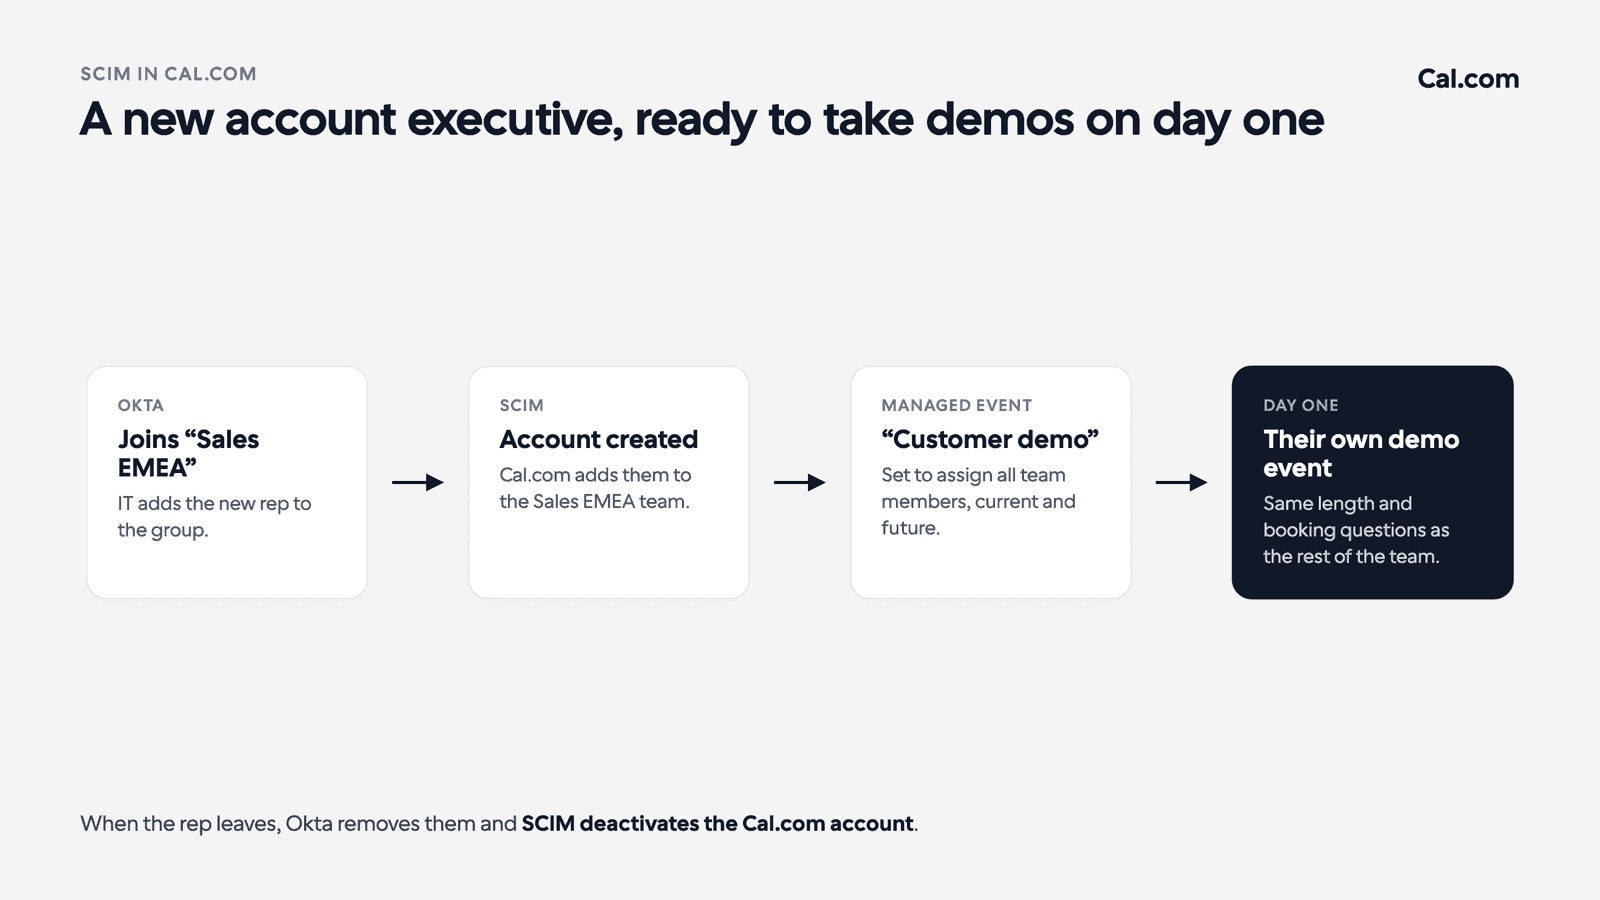
Os tipos de evento geridos são modelos de reunião que um administrador configura uma vez. Com Atribuir todos os membros da equipa ativado, aplicam-se aos membros atuais e futuros da equipa, que é o que faz funcionar a parte do primeiro dia. O controlo de acesso baseado em função decide depois o que cada pessoa pode alterar.
O que a tua equipa de TI deve saber
-
O Okta é o fornecedor de identidade documentado.
-
A tua empresa verifica primeiro o domínio de email. O Cal.com só cria contas para endereços nesse domínio ou nos seus subdomínios, por isso ninguém pode usar o SCIM para criar uma conta para um endereço externo.
-
O SCIM é configurado em conjunto com o single sign-on SAML ou OIDC. Assim que a conta existir, os membros iniciam sessão com o email de trabalho através de SSO.
-
Cinco campos são sincronizados: username, first name, last name, email e display name.
-
Os grupos do Okta mapeiam para equipas do Cal.com. O nome do grupo tem de corresponder exatamente ao do Okta.
-
Quem sai é desativado, não apagado.
-
Os registos de auditoria estão incluídos em todos os planos de organização. Registam eventos de segurança como inícios de sessão SSO, e o guia do programador para registos de auditoria também lista alterações de membros.
-
Os nossos relatórios de segurança e conformidade, incluindo SOC 2 Type II e ISO 27001, estão disponíveis para download.
O walkthrough técnico completo está no nosso guia de configuração SCIM para programadores.

O que envolve configurar SCIM com o Okta?
O teu administrador do Okta liga-o uma vez e, depois disso, ninguém gere contas Cal.com à mão. Do lado do Cal.com, a pessoa que o configura precisa de ser um administrador da organização.
Para o aprovador, a ordem é esta:
-
Configura o single sign-on com SAML ou OIDC. Para o Okta, segue a configuração de OIDC com o Okta.
-
Verifica o domínio de email da tua empresa no Cal.com.
-
Ativa o Directory Sync no Cal.com e depois cola o URL SCIM e o token secreto no Okta.
-
Testa com um utilizador.
-
Atribui a todas as outras pessoas.

Para seguires cada passo com capturas de ecrã, vê como configurar o SCIM com o Okta no nosso centro de ajuda.
Fecha a lacuna de saída onde os clientes a podem ver
Uma ferramenta de agendamento é onde o acesso de quem sai continua visível para os teus clientes. A solução é deixares de gerir essas contas em dois sítios e deixares o teu fornecedor de identidade decidir. Com SCIM, quem sai do Okta sai do Cal.com no mesmo passo, e as novas contratações chegam à equipa certa com os links de reunião certos.
Se a tua análise de segurança perguntou "suporta SCIM?", traz-nos o resto das questões. Fala com a nossa equipa sobre a tua configuração do Okta, as tuas equipas e o número de lugares, ou vê o que está incluído com Organizations.
FAQs
O que significa SCIM?
SCIM significa System for Cross-domain Identity Management. É um standard aberto que permite a um fornecedor de identidade criar, atualizar e desativar contas de utilizador noutras apps automaticamente.
SCIM é o mesmo que SSO?
Não. O SSO controla como as pessoas iniciam sessão, enquanto o SCIM controla se a conta existe e a que equipa pertence.
SCIM substitui o SAML?
Não. O SAML é uma forma de fazer single sign-on, e o SCIM gere contas, por isso precisas dos dois.
Que plano do Cal.com inclui SCIM?
O SCIM está incluído no plano Organizations do Cal.com, por $28 por utilizador por mês faturado anualmente, e no Enterprise. Ambos os planos também incluem SAML SSO.
Que fornecedores de identidade funcionam com o SCIM do Cal.com?
O Okta é o fornecedor de identidade que o Cal.com documenta para SCIM. A documentação do Cal.com ainda não cobre outros fornecedores de identidade.
O que acontece quando alguém é removido do Okta?
O SCIM desativa automaticamente a conta dessa pessoa no Cal.com. A conta é desativada, não eliminada.
Preciso de SSO para usar SCIM no Cal.com?
A configuração documentada do Cal.com começa com uma app de single sign-on SAML ou OIDC no Okta, como descreve o guia de configuração do SSO. Ativas o provisionamento SCIM nessa mesma app, por isso prepara-te para configurar ambos.